
「お客さまの情報が漏えいしたおそれがあります」。そんなお知らせを、この1〜2年で受け取った人は多いと思います。個人情報の漏えいと、それを使ったフィッシング詐欺は、もう「どこかの誰か」の話ではなくなりました。
個人情報は、こちらがどれだけ気をつけていても、預けた先の会社から漏れることがあります。だからこそ大事なのは、漏れたあとでも、お金を取られない状態にしておくことです。この記事では、国の機関や業界団体の公表資料をもとに、なぜ被害が広がっているのかと、スマホで今日からできる対策をまとめました。
このページでわかること
- フィッシングの報告は3年で約2倍。AIで偽メールが量産されている
- いちばん効くのはパスワード管理アプリと、パスワードを使い回さないこと
- 証券口座の乗っ取りは、多要素認証が広がって月5,490件から37件に減った。対策は効く
実際に起きていること
Case 1 メールボックスが、762万人分読める状態に
2026年5月16日から6月17日にかけて、KDDIが複数のインターネットプロバイダー向けに提供しているメールシステムが不正アクセスを受けました。メールアドレスやログイン用のパスワードが漏れ、約762万人分のメールボックスが第三者から読める状態になっていたとして、総務省は7月29日に行政指導をしています(総務省「KDDI株式会社に対する通信の秘密の保護に係る措置(指導)」)。メールには、ネットショップや銀行からのお知らせが届きます。メールを読まれるということは、どのサービスを使っているかまで知られるということです。
Case 2 証券口座が乗っ取られ、勝手に売買された
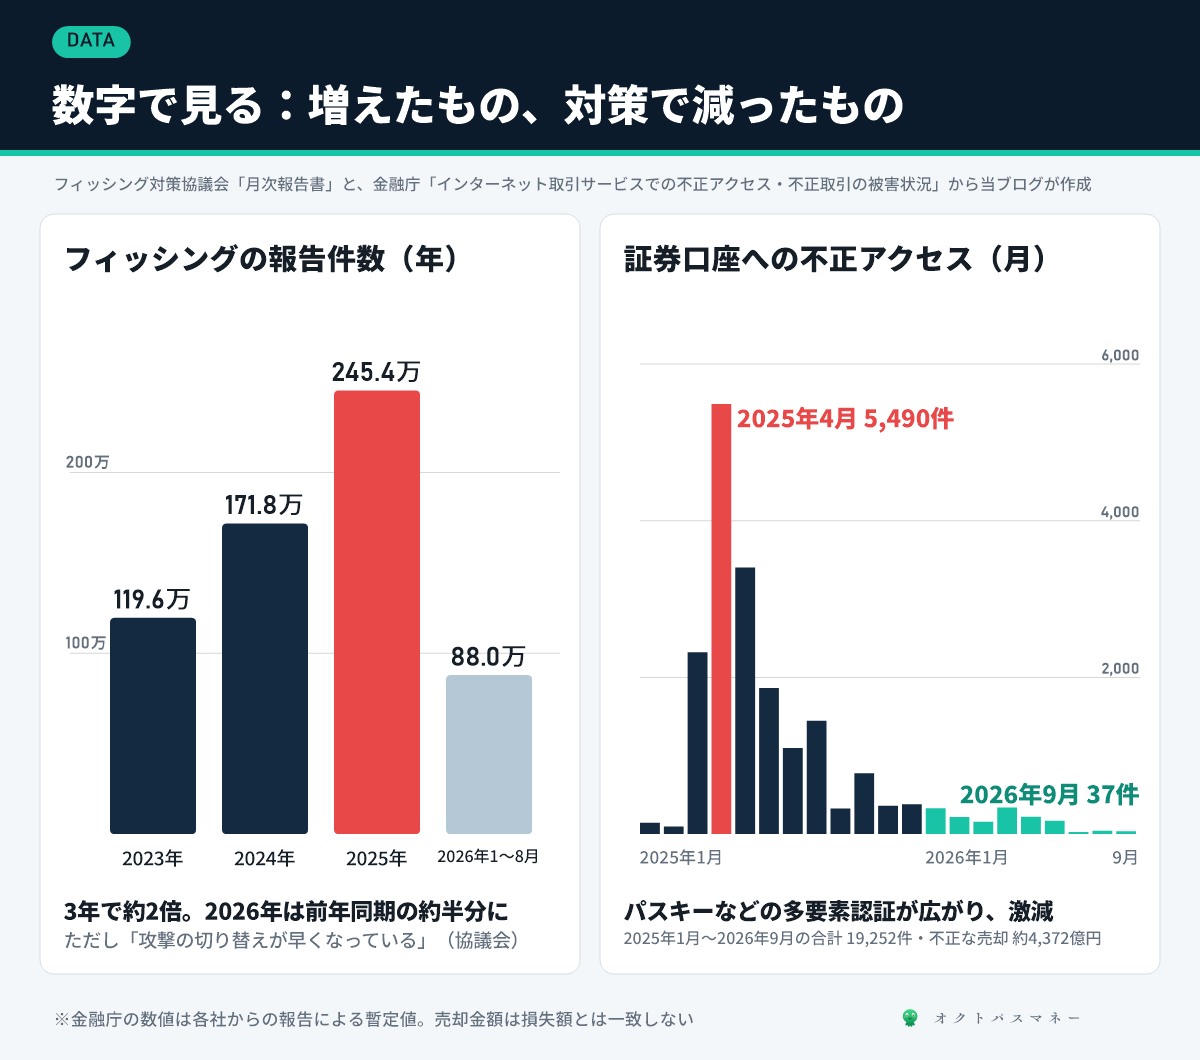
2025年には、偽の証券会社サイトで盗まれたIDとパスワードで、証券口座が乗っ取られる被害が相次ぎました。金融庁の集計では、2025年1月から2026年9月までに不正アクセスが19,252件、不正な売却が約4,372億円にのぼります(金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」)。多くは、口座の株を勝手に売られ、その代金で国内外の小型株を買われる、という手口です。
Case 3 フィッシングの報告は、3年で約2倍
フィッシング対策協議会に寄せられた報告は、2023年の約119.6万件から、2025年は約245.4万件に増えました(フィッシング対策協議会「月次報告書」)。1日あたり約6,700件です。2026年は1〜8月で約88.0万件と前年同期の約半分に減っていますが、協議会は、攻撃する側が文面やかたる会社を数日単位で切り替えていると注意を呼びかけています。
企業からの漏えいも増えています。個人情報保護委員会が受けた漏えい等の報告は、令和4年度の7,685件から、令和7年度は17,139件。このうち「不正アクセスなど、不正な目的によるおそれがあるもの」の割合は22.3%でした(個人情報保護委員会「年次報告」)。
なぜ、被害が広がるのか
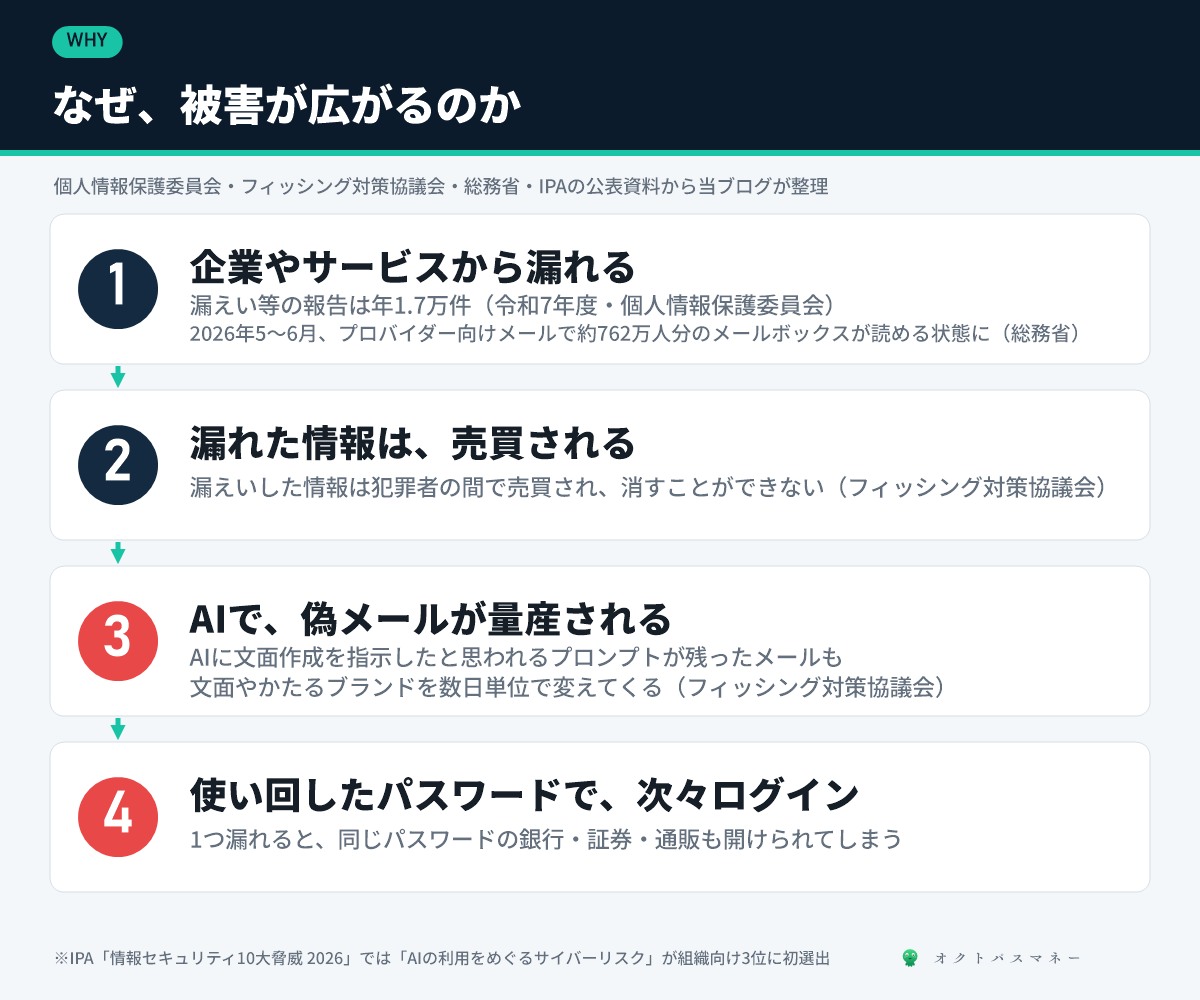
被害は、だいたい次の順番で広がります。
- 企業やサービスから、メールアドレスやパスワードが漏れる
- 漏れた情報は、犯罪者の間で売買される。フィッシング対策協議会は「消すことができない」と書いています
- そのアドレスあてに、本物そっくりの偽メールが届く。偽サイトで入力すると、新しいパスワードも盗まれる
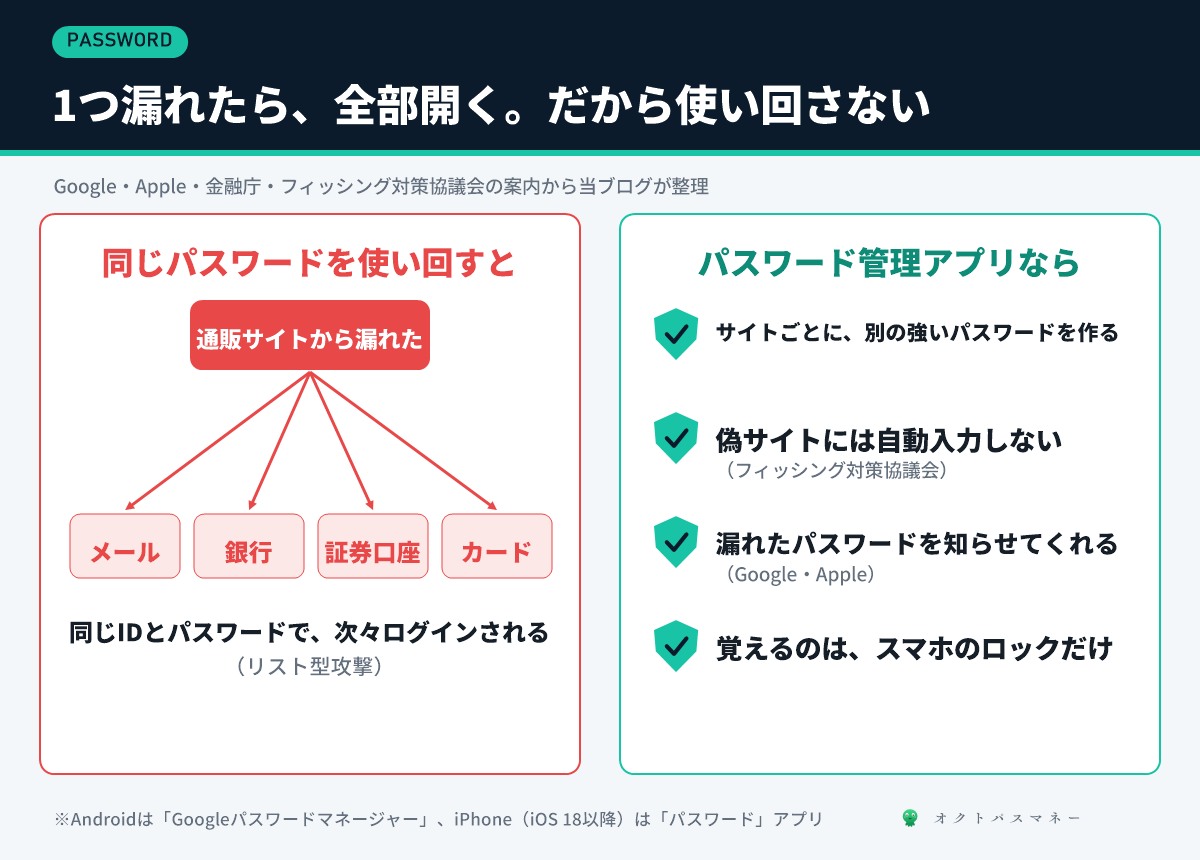
- 同じパスワードを使い回していると、ほかのサービスにも次々ログインされる
AIは、攻撃にも守りにも使われている
3つ目の「偽メール」を作る手間を、AIが大きく減らしています。フィッシング対策協議会は2026年8月の報告で、AIにメール文面の作成を指示したと思われるプロンプトが、本文に残ったままのメールが見つかったと書いています。以前のような不自然な日本語の偽メールばかりではなくなり、見た目だけでは見分けにくくなっています。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、「AIの利用をめぐるサイバーリスク」が組織向けの3位に初めて入りました(IPA「情報セキュリティ10大脅威 2026」)。
一方で、守る側もAIを使っています。Googleは、AIを活用したGmailの迷惑メールフィルターで、1分あたり約1,000万件の迷惑メールをブロックしていると公表しています(Google セーフティ センター「Gmail」)。見た目で見分けるのが難しくなったいまは、人の目に頼らない仕組みを味方につけるのが近道です。
スマホでできる対策、7つ
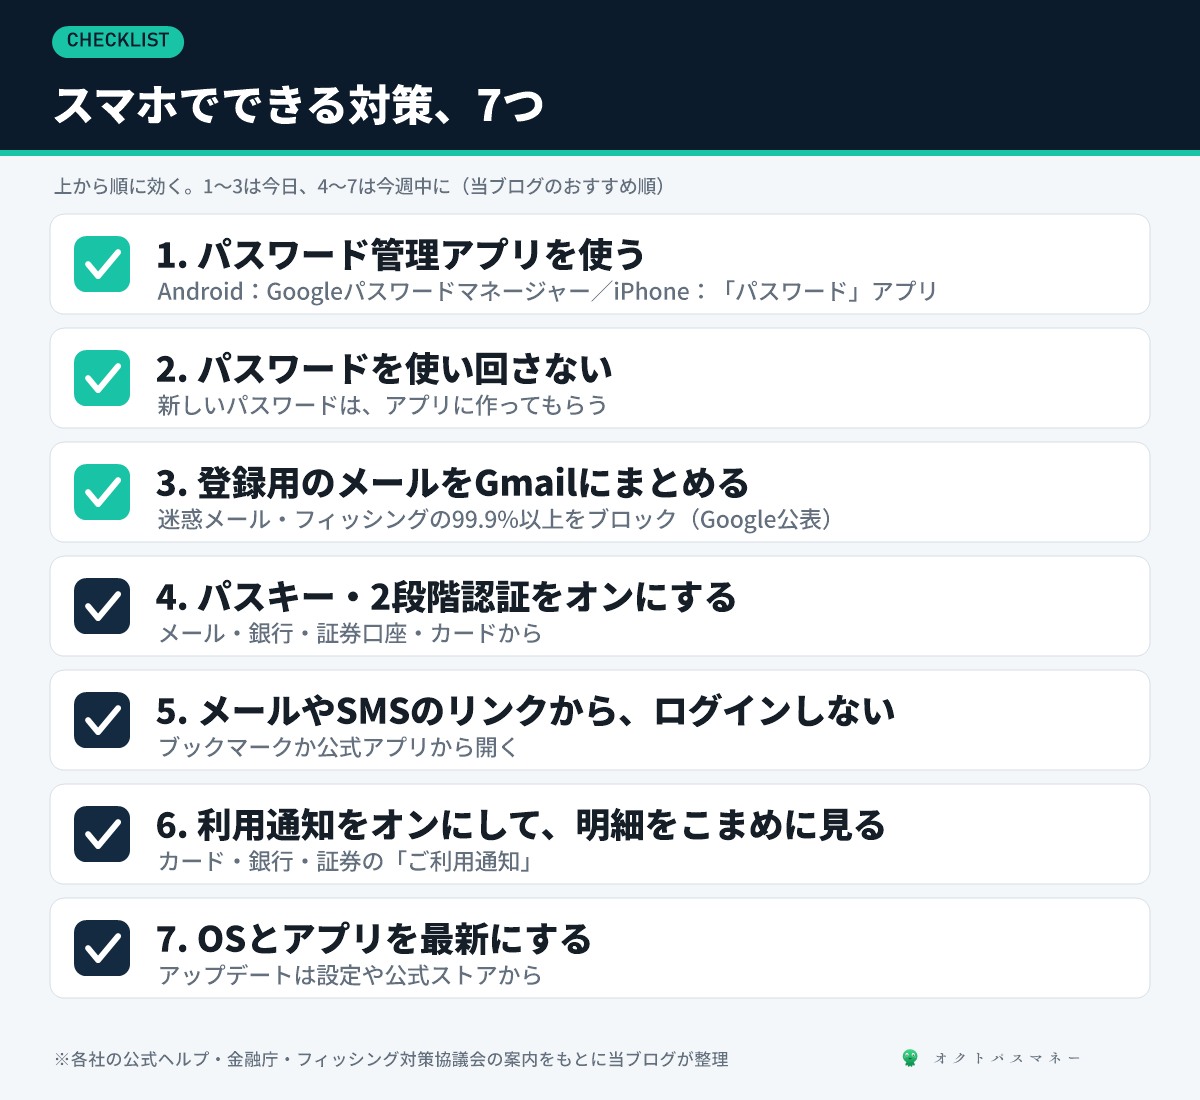
上から順に効きます。1〜3は今日、4〜7は今週中にやっておくのがおすすめです。
1. パスワード管理アプリを使う
いちばん効くのが、スマホに最初から入っているパスワード管理アプリです。
- Android:Googleパスワードマネージャー。Chromeや各アプリのログインで、パスワードを保存・自動入力します(Google「Google パスワード マネージャーを使ってみる」)
- iPhone:「パスワード」アプリ(iOS 18以降)。「設定」→「一般」→「自動入力とパスワード」で、「パスワードとパスキーを自動入力」をオンにします(Apple「パスワードアプリでパスワードやパスキーを作成・管理し、Apple製デバイス間で共有する」)
パスワード管理アプリが強いのは、自分で登録した本物のサイトにしか、IDとパスワードを自動で入れないからです。見た目がそっくりな偽サイトでも、アドレスが違えば反応しません。フィッシング対策協議会も、これをフィッシング対策として紹介しています。「いつもは自動で入るのに、今日は入らない」と気づけば、それが偽サイトの合図になります。
さらに、どちらのアプリにも、漏えいしたパスワードや使い回しているパスワードを知らせてくれる機能があります。Googleは「パスワード チェックアップ」、Appleは「パスワード」アプリの「セキュリティ」で確認できます。まずは一度開いて、警告が出ていないか見てみてください。
2. パスワードを使い回さない
Googleは、パスワードの盗難がアカウントを不正使用される最も一般的な原因の1つだとしています。1つのサイトから漏れたパスワードでも、同じものを使っていれば、メールも銀行も証券口座も開けられてしまいます。
とはいえ、サイトごとに違うパスワードを覚えるのは無理です。だから、新しいパスワードは管理アプリに作ってもらいましょう。iPhoneもAndroidも、新規登録の画面で長く複雑なパスワードを自動で提案してくれます。覚えるのはスマホのロックだけで済みます。いま使い回しているものは、メール・銀行・証券・カードの4つから順に変えていくのがおすすめです。
3. 登録用のメールを、Gmailにまとめる
ネットショップや銀行に登録するメールアドレスは、Gmailにまとめるのがおすすめです。理由は4つあります。
- フィッシングを入口で止める力を公表している:Gmailは迷惑メール・フィッシング・マルウェアの99.9%以上をブロックしているとしています
- メールそのものを、2段階認証やパスキーで守れる:メールが乗っ取られると、ほかのサービスのパスワードまで再設定されてしまいます
- 携帯会社やプロバイダーを変えても使い続けられる:キャリアメールやプロバイダーのメールは、契約を変えると基本的に使えなくなり、登録先を全部変え直すことになります
- Googleパスワードマネージャーと、同じアカウントでまとめて守れる
なお、ドコモ・au・ソフトバンクのメールやYahoo!メールにも、なりすましメールを判定する仕組み(DMARC)は導入されています(迷惑メール相談センター「送信ドメイン認証実施状況」)。今のアドレスを解約する必要はありません。新しく登録するものからGmailにして、大事なサービスから順に切り替えていくのが現実的です。
フィッシング対策協議会も、フィッシングメールが大量に届く場合は、そのアドレスが漏れて犯罪者の間で出回っている可能性があるとして、フィッシング対策が強化されたメールサービスで新しいアドレスを作り、登録先を切り替えていくことをすすめています。iPhoneを使っている人がGmailを使っても、まったく問題ありません。
4. パスキー・2段階認証をオンにする
パスワードが盗まれても、ログインのときにもう1つの確認があれば、乗っ取りは防げます。中でもパスキーは、指紋や顔、スマホのロックでログインする仕組みで、偽サイトに入力してしまう心配がありません。
効果は数字にも表れています。証券口座の乗っ取りは2025年4月の月5,490件がピークでしたが、各社がパスキーなどの多要素認証の必須化を進め、2026年9月は37件まで減りました(金融庁)。設定は、メール・銀行・証券口座・カードの順にしておけば十分です。
5. メールやSMSのリンクから、ログインしない
金融庁は、見覚えのある送信者からのメールやSMSでも、リンクを開かないように呼びかけています。「お支払い方法の確認」「不正利用を検知しました」と書かれていても、ログインはいつものブックマークか公式アプリから。本物のお知らせなら、そこから同じ内容を確認できます。
6. 利用通知をオンにして、明細をこまめに見る
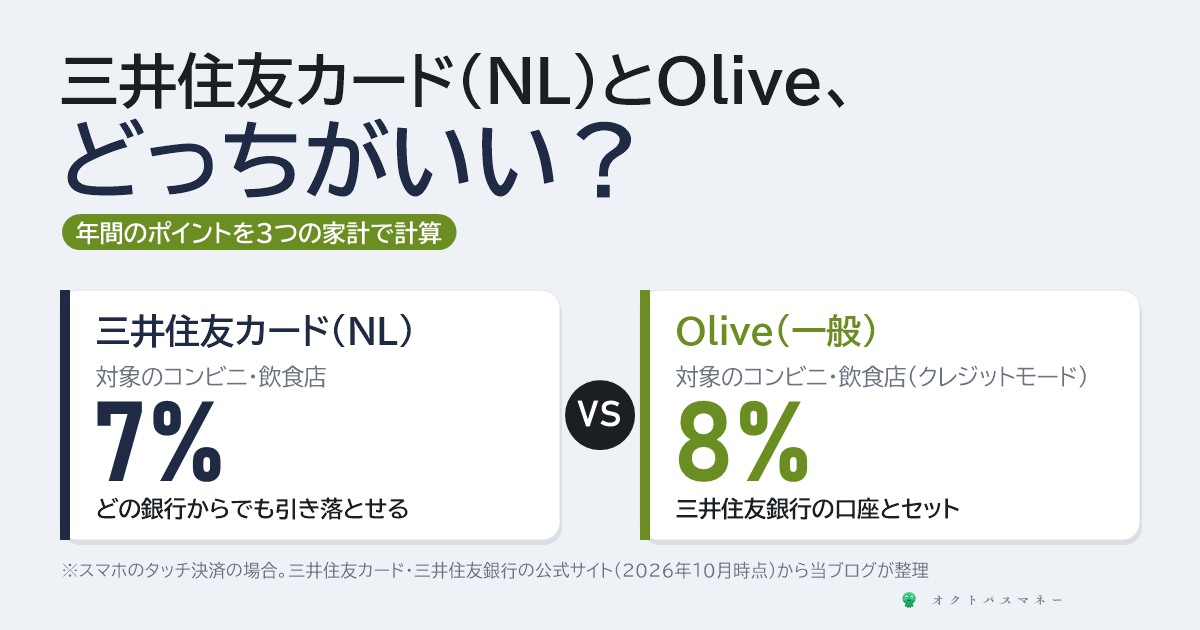
カード・銀行・証券口座の「利用通知」や「ログイン通知」をオンにしておくと、身に覚えのない取引にすぐ気づけます。気づくのが早いほど、被害は小さくて済みます。カードの利用通知については、三井住友カード(NL)とOliveの記事でもふれています。
7. OSとアプリを最新にする
スマホやパソコンの古いソフトの弱点を突かれて、情報を盗まれることもあります。アップデートは、スマホの設定や公式のアプリストアから行いましょう。「アプリを更新してください」というメールのリンクから入れるのは危険です。
「漏れたかも」と思ったら、やること
- パスワードを変える。管理アプリの警告に出たものから。同じパスワードを使っていたサービスも全部
- メールアドレスも見直す。メールの中身を読まれた可能性がある場合は、登録しているメールアドレス自体の変更も検討する(フィッシング対策協議会)
- 2段階認証・パスキーを設定する
- カード会社・銀行・証券会社に連絡する。不正な取引があれば、早く届け出るほど対応してもらいやすくなります
相談先は、次のとおりです。
- 不審な取引があったとき:まず各社のお問い合わせ窓口。金融庁 金融サービス利用者相談室(0570-016811)
- 詐欺の被害にあったとき:最寄りの警察署、警察相談専用電話(#9110)
- 契約や支払いのトラブル:消費者ホットライン(188)
- 判断に迷う不審なメールやSMS:フィッシング対策協議会への報告(info@antiphishing.jp)
なお、「個人情報が漏えいしました」という案内そのものを装った偽メールもあります。漏えいのお知らせが届いたときも、メールのリンクからではなく、公式サイトやアプリで内容を確認してください。
このブログの考え
個人情報が漏れるかどうかは、自分では決められません。でも、漏れたあとにお金を取られるかどうかは、自分で決められます。パスワード管理アプリ、使い回さない、登録用メールをGmailに。この3つは、今日30分あれば終わります。
節約や投資でコツコツ積み上げたお金も、守りが弱ければ一晩で失うことがあります。食費の見直しで月1,000円を浮かせるのと同じくらい、パスワードを見直すことには価値があります。NISAの証券会社を乗り換えるなら、新しい口座を作るときに最初からパスキーを設定しておきましょう。SNSで声をかけてくる投資話の手口は、副業・投資詐欺の記事にまとめています。
よくある質問
Q. パスワード管理アプリが乗っ取られたら、全部漏れませんか?
だからこそ、管理アプリが入っているGoogleアカウントやApple IDを、2段階認証やパスキーで守ることが大切です。Googleも、保存したログイン情報を守るために、再設定用の情報の追加と2段階認証の設定をすすめています。スマホの画面ロックも必ずかけておきましょう。全部を1か所にまとめて強く守るほうが、弱いパスワードを使い回すよりずっと安全です。
Q. キャリアメールは、もう使わないほうがいいですか?
解約する必要はありません。キャリアメールにも、なりすましメールを判定する仕組みはあります。ただ、携帯会社を変えると使えなくなるので、ネットショップや銀行の登録先は、少しずつGmailに移しておくと安心です。格安SIMに乗り換える予定がある人は、先に登録先を移しておきましょう。
Q. 本物のメールと偽物は、どう見分ければいいですか?
見た目で見分けるのは、AIの登場でますます難しくなっています。見分けようとするより、「メールのリンクからはログインしない」と決めてしまうほうが確実です。パスワード管理アプリが自動入力しないサイトでは、何も入力しないでください。
Q. 高齢の親には、何から伝えればいいですか?
1つだけ伝えるなら、「メールやSMSのリンクから、お金に関係するサイトを開かない。迷ったら家族に電話する」です。あわせて、銀行や証券のアプリで2段階認証がオンになっているか、一緒に確認してあげてください。
Q. 「パスキー」がわかりにくいのですが、何が違うのですか?
パスワードは「知っていればログインできる」ので、盗まれると使われてしまいます。パスキーは「あなたのスマホ(と指紋や顔)がないとログインできない」仕組みです。偽サイトに入力するものがないので、フィッシングに強いのが特長です。
漏えいの件数は個人情報保護委員会の年次報告(令和4〜7年度)、フィッシングの報告件数はフィッシング対策協議会の月次報告書(2023年1月〜2026年8月分)を当ブログが年ごとに合計したもの、証券口座の被害は金融庁の公表資料(2026年10月9日更新)、メールシステムの漏えいは総務省の報道資料(2026年7月29日)によります。AIに関する記述はフィッシング対策協議会の2026年8月の報告とIPA「情報セキュリティ10大脅威 2026」、メールサービスのなりすまし対策は迷惑メール相談センターの一覧(2025年11月30日時点)、各アプリの機能はGoogle・Appleの公式ヘルプで確認しました。数値は2026年10月時点のものです。
※本記事は2026年10月時点の公表情報にもとづきます。各アプリやサービスの画面・設定の名前は、バージョンによって異なることがあります。被害にあった場合や判断に迷う場合は、各社の窓口や警察、消費生活センターにご相談ください。この記事は特定の製品やサービスをすすめる広告ではありません。
コメント